Domain wimpernshop.de kaufen?
Wir ziehen mit dem Projekt
wimpernshop.de um.
Sind Sie am Kauf der Domain
wimpernshop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wimpernshop.de kaufen?
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **

Ähnliche Suchbegriffe für URL-Parameter
Top-Angebote
Produkte zum Begriff URL-Parameter:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf, Paula: Paulas Make-up-MasterclassPaulas Make-up-Masterclass , Lernen von einer der erfolgreichsten Influencerinnen Österreichs: Basics für den Alltag, ausgefallene Tutorials und exklusive Looks, mit denen man bei jeder Gelegenheit den perfekten Ton trifft. Sechs Millionen Follower in den Sozialen Medien können nicht irren. Paula Wolf zeigt Selbstverwirklichung mit Pinsel, Puder, Blush und Lippenstift. , Kabel & Drähte > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 20231021, Produktform: Leinen, Autoren: Wolf, Paula, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 240, Keyword: Anleitung; Beauty; Fasching; Halloween; Instagram; Look; Party; Schminke; Social Media; Style; TikTok; Tutorial; Wild, Fachschema: Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege, Fachkategorie: Kosmetik, Haare und Beauty, Warengruppe: TB/Schönheit/Kosmetik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 178, Höhe: 24, Gewicht: 808, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Wie kann ich in PowerShell URL-Parameter abhängig vom Datum ändern?
In PowerShell kannst du das aktuelle Datum mit dem Befehl `Get-Date` abrufen. Du kannst dann eine Bedingung erstellen, um zu überprüfen, ob das aktuelle Datum bestimmten Kriterien entspricht. Basierend auf dieser Bedingung kannst du die URL-Parameter entsprechend ändern und den Wert in deinem Skript verwenden. Du kannst beispielsweise eine If-Anweisung verwenden, um die URL-Parameter basierend auf dem aktuellen Datum zu aktualisieren. **
-
Wie kann ich einen Parameter aus einer externen JSON-Datei URL erhalten?
Um einen Parameter aus einer externen JSON-Datei URL zu erhalten, musst du zuerst die JSON-Datei von der URL herunterladen und in ein JSON-Objekt umwandeln. Anschließend kannst du auf den gewünschten Parameter im JSON-Objekt zugreifen und ihn verwenden. Du kannst dazu eine Programmiersprache wie JavaScript verwenden. **
-
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt?
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt? Dieser Parameter nennt sich "gclid" und wird automatisch an die URL angehängt, wenn die automatische Tag Kennzeichnung in den Google Ads Einstellungen aktiviert ist. Der "gclid" Parameter dient dazu, Conversions und Klicks von Google Ads Kampagnen zu verfolgen und zu messen. Durch die Verwendung dieses Parameters können Werbetreibende genau nachverfolgen, wie effektiv ihre Anzeigen sind und welche Conversions daraus resultieren. Es ist wichtig, dass dieser Parameter nicht manuell verändert oder entfernt wird, da dies die Tracking-Funktionalität beeinträchtigen kann. **

Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Welche Pflege unter Make Up?
Welche Pflege unter Make Up? Es ist wichtig, die Haut vor dem Auftragen von Make-up gut zu pflegen, um ein ebenmäßiges und langanhaltendes Ergebnis zu erzielen. Dazu gehört eine gründliche Reinigung, das Auftragen einer Feuchtigkeitscreme und eventuell eines Primers, um die Haut zu glätten und Unebenheiten auszugleichen. Außerdem ist es ratsam, eine geeignete Foundation zu wählen, die zum Hauttyp passt und die Haut nicht austrocknet. Denken Sie auch daran, Ihr Make-up am Ende des Tages gründlich zu entfernen, um die Haut zu pflegen und Unreinheiten vorzubeugen. **
Top-Angebote
Produkte zum Begriff URL-Parameter:
-
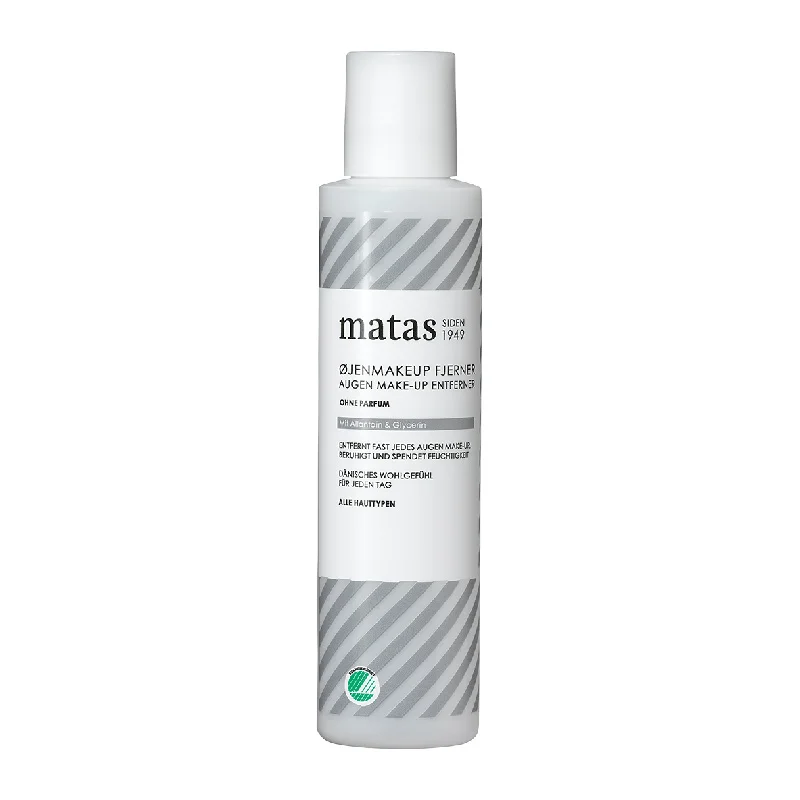
Matas Beauty Augen Make-Up Entferner, 125ml 780252Ihr strahlender AuftrittMatas Augen Make-up Entferner ohne Parfum: ein auf alle Hauttypen abgestimmter Allrounder für Ihre einfache und effektive Augen-Make-up Reinigung. Der Reiniger entfernt fast jedes Augen-Make-up einfach und effektiv. Feuchtigkeitsspendendes Allantoin pflegt und beruhigend die zarte Haut der Augenpartie.Das Nordic Ecolabel (Nordic Swan) wird von den Ländern Finnland, Norwegen, Schweden, Dänemark und Island vergeben, um die Qualität und Unbedenklichkeit der Produkte auszuzeichnen. Auch der Umweltschutz spielt im Rahmen der Zertifizierung eine große Rolle. Speziell beauftragte Institute prüfen, analysieren und bewerten die Produkte ausgiebig. Hauttyp: Für jeden Hauttyp geeignet - speziell für sensitive, empfindliche Haut. Ihre Vorteile im Überblick: frei von Parfum entfernt fast jedes Augen-Make-up mit feuchtigkeitsspendendem Allantoin beruhigend die zarte AugenpartieWirkstoffe: AllantoinAnwendung: 1. Befeuchten Sie ein Wattepad mit Matas Augen Make-up Entferner, wischen Sie damit vorsichtig über Lid und Wimpern, um das Make-up zu lösen. 2. Lassen Sie die Rezeptur einen Moment einwirken, dann mit einer sanften Abwärtsbewegung über Augenlid und Wimpern entfernen. 3. Bei Bedarf ein weiteres Pad anfeuchten, um das Make-up restlos zu entfernen. Expertentipp: Nur eine vollständig gereinigte Haut kann sich über Nacht regenerieren. Bereiten Sie Sie schon am Abend Ihren strahlenden Auftritt am Morgen vor.5,59 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Urinteststreifen 10 ParameterDosierungAnwendung von Urinteststreifen 10 Parameter Jeder Plastikstreifen enthält in der Testzone feste, jeweils voneinander getrennte Test- und Reagenzfelder, auf die der Urin aufgebracht wird. Ergebnisse werden erzielt, indem die Farbveränderung der Reaktionsfelder mit den Farbfeldern auf dem Dosenetikett verglichen werden. Urinteststreifen 10 Parameter können in Ihrer Versandapotheke www.juvalis.de erworben werden.15,86 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
-
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Wie kann ich in PowerShell URL-Parameter abhängig vom Datum ändern?
In PowerShell kannst du das aktuelle Datum mit dem Befehl `Get-Date` abrufen. Du kannst dann eine Bedingung erstellen, um zu überprüfen, ob das aktuelle Datum bestimmten Kriterien entspricht. Basierend auf dieser Bedingung kannst du die URL-Parameter entsprechend ändern und den Wert in deinem Skript verwenden. Du kannst beispielsweise eine If-Anweisung verwenden, um die URL-Parameter basierend auf dem aktuellen Datum zu aktualisieren. **
Ähnliche Suchbegriffe für URL-Parameter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf, Paula: Paulas Make-up-MasterclassPaulas Make-up-Masterclass , Lernen von einer der erfolgreichsten Influencerinnen Österreichs: Basics für den Alltag, ausgefallene Tutorials und exklusive Looks, mit denen man bei jeder Gelegenheit den perfekten Ton trifft. Sechs Millionen Follower in den Sozialen Medien können nicht irren. Paula Wolf zeigt Selbstverwirklichung mit Pinsel, Puder, Blush und Lippenstift. , Kabel & Drähte > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 20231021, Produktform: Leinen, Autoren: Wolf, Paula, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 240, Keyword: Anleitung; Beauty; Fasching; Halloween; Instagram; Look; Party; Schminke; Social Media; Style; TikTok; Tutorial; Wild, Fachschema: Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege, Fachkategorie: Kosmetik, Haare und Beauty, Warengruppe: TB/Schönheit/Kosmetik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 178, Höhe: 24, Gewicht: 808, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brinker, Jennifer: Das Grundlagenbuch SFX-Make-upDas Grundlagenbuch SFX-Make-up , Ob zu Fasching, Karneval oder Halloween, für die nächste Kostümparty oder für ein Cosplay-Projekt: Mit diesen Make-up-Techniken nimmst du die Gestalt deiner Wahl an und wirst zum Star des Events! Tauche ein in die faszinierende Welt der Spezialeffekte und lass deiner Kreativität freien Lauf! In diesem Buch zeigt dir SFX-Make-up-Künstlerin Jennifer Brinker von @unwissend_schoen, welche Materialien du brauchst und mit welchen Techniken du deine Visionen zum Leben erweckst. Hier erfährst du alles, was du über Bodypainting, Gesichtsmasken, Kunstblut und Co. wissen musst, um atemberaubende Spezialeffekte zu erzielen. Von Gruselgestalten mit Hörnern und Wunden bis hin zu fröhlich-bunten Fabelwesen ist für jeden das passende dabei! Lass dich von den beeindruckenden Looks inspirieren und erschaffe dein eigenes Meisterwerk. Egal, ob du neu in dieses Thema einsteigst oder schon Erfahrungen gesammelt hast, dank der detaillierten Schritt-für-Schritt-Anleitungen mit Schrittbildern und Materialinformationen gelingen die Projekte garantiert. Das erwartet dich: Materialinformationen zu Farben, Pinseln, Schwämmen und weiteren Utensilien Einführung in Techniken und Grundlagen, u.a.: Kontaktlinsen einsetzen, Face Cast erstellen, Augenbrauen abkleben, Glatzenkappe anbringen u. v. m. DIYs rund um Fake-Blut, Hautwachs, Zähne, Knochenfinger, Blutergüsse und Narben Vielfältige Looks mit unterschiedlichen Techniken von Bodypainting bis SFX Tutorials zum besseren Verständnis , Ausgleichsbehälter > Motorkühlung , Erscheinungsjahr: 20240911, Produktform: Leinen, Autoren: Brinker, Jennifer, Seitenzahl/Blattzahl: 144, Themenüberschrift: DESIGN / Textile & Costume, Keyword: Airbrush Makeup; Anleitungsbuch; Bluteffekte; Bodyart; Bodypainting; Character Makeup; Cosplay; Cosplay Makeup; DIY Cosplay; DIY Kostüme; DIY Makeup; Effektblut; Face Cast; Facecast; Fake Blut; Faschingskostüme; Frankenstein; Halloweenkostüme; Instagram; Karnevalskostüme; Kostüm für Halloween; Kostümideen; Körperfarben; Make up; Makeup; Makeup Effekte; Masken erstellen; Narben schminken; Prothesen; SFX; Schminkanleitungen; Schminken für Anfänger; Schminktechniken; Schminkvorlagen; Special Effects; Special Effects Makeup; Spezialeffekte; Tutorials; Unwissend Schön; Vampirzähne selber machen; Verkleidungen, Fachschema: Karneval~Halloween~Ästhetische Chirurgie~Chirurgie / Schönheitschirurgie~Plastische Chirurgie / Schönheitschirurgie~Schönheitschirurgie~Schönheitsoperation~Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege~Feier / Party~Party~Design / Textildesign~Textildesign, Fachkategorie: Kosmetik, Haare und Beauty~Partys, Etikette und Unterhaltung~Handarbeit, Dekoration und Kunsthandwerk~Mode und Bekleidung~Textilkunst, Interesse Alter: Karneval, Fastnacht, Fasching~Halloween~In Bezug auf die Pubertät / das Teenageralter~In Bezug auf das frühe Erwachsenenalter (New Adult)~In Bezug auf das mittlere Erwachsenenalter, Warengruppe: HC/Basteln/Handarbeiten, Fachkategorie: Schönheitschirurgie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Frech Verlag GmbH, Verlag: Frech Verlag GmbH, Verlag: frechverlag GmbH, Länge: 247, Breite: 190, Höhe: 14, Gewicht: 580, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich einen Parameter aus einer externen JSON-Datei URL erhalten?
Um einen Parameter aus einer externen JSON-Datei URL zu erhalten, musst du zuerst die JSON-Datei von der URL herunterladen und in ein JSON-Objekt umwandeln. Anschließend kannst du auf den gewünschten Parameter im JSON-Objekt zugreifen und ihn verwenden. Du kannst dazu eine Programmiersprache wie JavaScript verwenden. **
-
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt?
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt? Dieser Parameter nennt sich "gclid" und wird automatisch an die URL angehängt, wenn die automatische Tag Kennzeichnung in den Google Ads Einstellungen aktiviert ist. Der "gclid" Parameter dient dazu, Conversions und Klicks von Google Ads Kampagnen zu verfolgen und zu messen. Durch die Verwendung dieses Parameters können Werbetreibende genau nachverfolgen, wie effektiv ihre Anzeigen sind und welche Conversions daraus resultieren. Es ist wichtig, dass dieser Parameter nicht manuell verändert oder entfernt wird, da dies die Tracking-Funktionalität beeinträchtigen kann. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Welche Pflege unter Make Up?
Welche Pflege unter Make Up? Es ist wichtig, die Haut vor dem Auftragen von Make-up gut zu pflegen, um ein ebenmäßiges und langanhaltendes Ergebnis zu erzielen. Dazu gehört eine gründliche Reinigung, das Auftragen einer Feuchtigkeitscreme und eventuell eines Primers, um die Haut zu glätten und Unebenheiten auszugleichen. Außerdem ist es ratsam, eine geeignete Foundation zu wählen, die zum Hauttyp passt und die Haut nicht austrocknet. Denken Sie auch daran, Ihr Make-up am Ende des Tages gründlich zu entfernen, um die Haut zu pflegen und Unreinheiten vorzubeugen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.