Domain wimpernshop.de kaufen?
Wir ziehen mit dem Projekt
wimpernshop.de um.
Sind Sie am Kauf der Domain
wimpernshop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wimpernshop.de kaufen?
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
Ähnliche Suchbegriffe für Syndication-Feeds
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
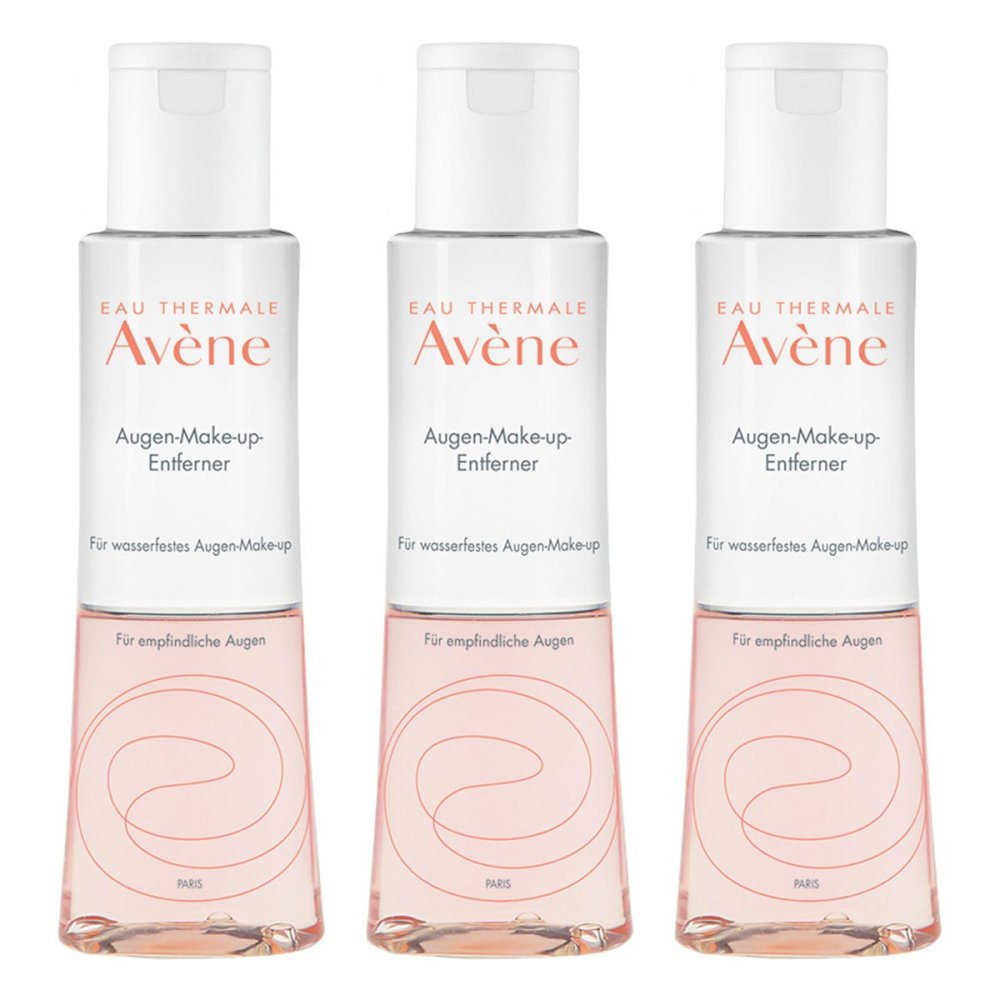
PIERRE FABRE DERMO KOSMETIK GmbH Avene Augen-make-up Entferner Wasserfest Flüss. 08104984Anwendungsgebiet von Avene Augen-make-up Entferner Wasserfest Flüss.Der Avène Augen-Make-up-Entferner für wasserfestes Augen-Make-up entfernt sanft Make-up, beruhigt die Haut und ist besonders für empfindliche Augen, KontaktlinsenträgerInnen und gereizte Augenlider geeignet. Das gründliche Entfernen des Augen-Make-ups am Abend ist unerlässlich, um die strahlenden, schönen Augen zu bewahren. Die Haut um die Augenpartie ist besonders empfindlich und Make-up-Reste können die Haut um die Augen und das Bindegewebe reizen. Deshalb ist es wichtig zum Abschminken ein Reinigungsprodukt zu verwenden, das speziell für die empfindliche Augenpartie (und KontaktlinsenträgerInnen) entwickelt wurde. Es sollte sanft zur Haut sein, aber auch effektiv das Augen-Make-up entfernen. Die milde Zwei-Phasen-Schütteltextur entfernt sanft und zugleich effektiv wasserfestes Augen-Make-up, reduziert den Wimpernverlust und stärkt dadurch die Wimpern. Sie hinterlässt ein angenehmes, geschmeidiges Hautgefühl. Ohne Duftstoffe. Avène bietet für wasserlösliches und wasserfestes Augen-Make-up das passende Reinigungsprodukt. Die Avène Reinigungen stehen für sanfte und besonders verträgliche Formulierungen, auf Basis des einzigartigen Avène Thermalwassers.Wirkungsweise von Avene Augen-make-up Entferner Wasserfest Flüss.Der Augen-Make-up-Entferner für wasserfestes Augen-Make-up enthält eine milde Zwei-Phasen-Schütteltextur bestehend aus einer Öl- und Wasser-Phase: Öl-Phase (Emollienzien), die wasserfestes Make-up effektiv löst und die Haut geschmeidig macht. Isotonische Wasser-Phase mit einer Salzkonzentration ähnlich die der Tränen für eine gute Augenverträglichkeit und zur Entfernung der öligen Rückstände. Avène Thermalwasser wirkt hautberuhigend, reizlindernd und entzündungshemmend. Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe (nach INCI) von Avene Augen-make-up Entferner Wasserfest Flüss.: WATER (AQUA). AVENE THER49,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Welche Pflege unter Make Up?
Welche Pflege unter Make Up? Es ist wichtig, die Haut vor dem Auftragen von Make-up gut zu pflegen, um ein ebenmäßiges und langanhaltendes Ergebnis zu erzielen. Dazu gehört eine gründliche Reinigung, das Auftragen einer Feuchtigkeitscreme und eventuell eines Primers, um die Haut zu glätten und Unebenheiten auszugleichen. Außerdem ist es ratsam, eine geeignete Foundation zu wählen, die zum Hauttyp passt und die Haut nicht austrocknet. Denken Sie auch daran, Ihr Make-up am Ende des Tages gründlich zu entfernen, um die Haut zu pflegen und Unreinheiten vorzubeugen. **
-
Was ist Kosmetik-Make-up für Frauen?
Kosmetik-Make-up für Frauen ist eine Art von Schönheitsprodukten, die verwendet werden, um das Aussehen des Gesichts zu verbessern oder zu verändern. Es umfasst Produkte wie Foundation, Concealer, Rouge, Lidschatten, Mascara und Lippenstift, die verwendet werden, um die Haut zu glätten, Unreinheiten zu verdecken, die Augen zu betonen und die Lippen zu färben. Kosmetik-Make-up kann verwendet werden, um einen natürlichen Look zu erzielen oder um dramatische Effekte zu erzielen, je nach Vorlieben und Anlässen. **

Welches Make up bei empfindlichen Augen?
Welches Make-up bei empfindlichen Augen? Bei empfindlichen Augen ist es wichtig, Make-up-Produkte zu wählen, die hypoallergen und frei von reizenden Inhaltsstoffen sind. Produkte, die für empfindliche Augen geeignet sind, enthalten oft keine Duftstoffe, Parabene oder andere potenziell reizende Substanzen. Es ist auch ratsam, auf wasserbasiertes Make-up zurückzugreifen, da ölbasierte Produkte die Augen reizen können. Zudem sollte darauf geachtet werden, dass die Produkte dermatologisch getestet und für empfindliche Augen zugelassen sind. Es kann auch hilfreich sein, vor dem Kauf eines neuen Make-up-Produkts eine Patch-Testung durchzuführen, um sicherzustellen, dass es keine Reaktionen hervorruft. **
Welches Augen Make up bei schlupflidern?
Welches Augen Make-up bei Schlupflidern? Bei Schlupflidern empfiehlt es sich, helle Lidschattenfarben zu verwenden, um die Augen optisch zu vergrößern. Zudem sollte man auf wasserfeste Mascara setzen, um ein Verschmieren zu verhindern. Ein guter Trick ist auch, den Lidstrich etwas dicker zu ziehen, um die Schlupflider zu kaschieren. Außerdem kann man mit Highlighter unter den Augenbrauen und in den Augenwinkeln zusätzliche Akzente setzen. **
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
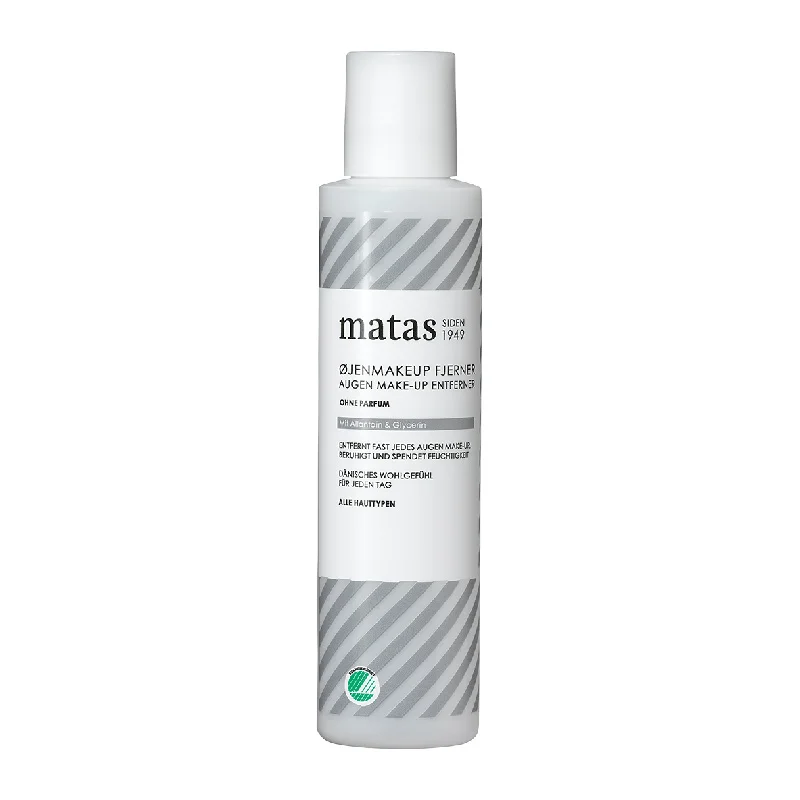
Matas Beauty Augen Make-Up Entferner, 125ml 780252Ihr strahlender AuftrittMatas Augen Make-up Entferner ohne Parfum: ein auf alle Hauttypen abgestimmter Allrounder für Ihre einfache und effektive Augen-Make-up Reinigung. Der Reiniger entfernt fast jedes Augen-Make-up einfach und effektiv. Feuchtigkeitsspendendes Allantoin pflegt und beruhigend die zarte Haut der Augenpartie.Das Nordic Ecolabel (Nordic Swan) wird von den Ländern Finnland, Norwegen, Schweden, Dänemark und Island vergeben, um die Qualität und Unbedenklichkeit der Produkte auszuzeichnen. Auch der Umweltschutz spielt im Rahmen der Zertifizierung eine große Rolle. Speziell beauftragte Institute prüfen, analysieren und bewerten die Produkte ausgiebig. Hauttyp: Für jeden Hauttyp geeignet - speziell für sensitive, empfindliche Haut. Ihre Vorteile im Überblick: frei von Parfum entfernt fast jedes Augen-Make-up mit feuchtigkeitsspendendem Allantoin beruhigend die zarte AugenpartieWirkstoffe: AllantoinAnwendung: 1. Befeuchten Sie ein Wattepad mit Matas Augen Make-up Entferner, wischen Sie damit vorsichtig über Lid und Wimpern, um das Make-up zu lösen. 2. Lassen Sie die Rezeptur einen Moment einwirken, dann mit einer sanften Abwärtsbewegung über Augenlid und Wimpern entfernen. 3. Bei Bedarf ein weiteres Pad anfeuchten, um das Make-up restlos zu entfernen. Expertentipp: Nur eine vollständig gereinigte Haut kann sich über Nacht regenerieren. Bereiten Sie Sie schon am Abend Ihren strahlenden Auftritt am Morgen vor.5,59 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
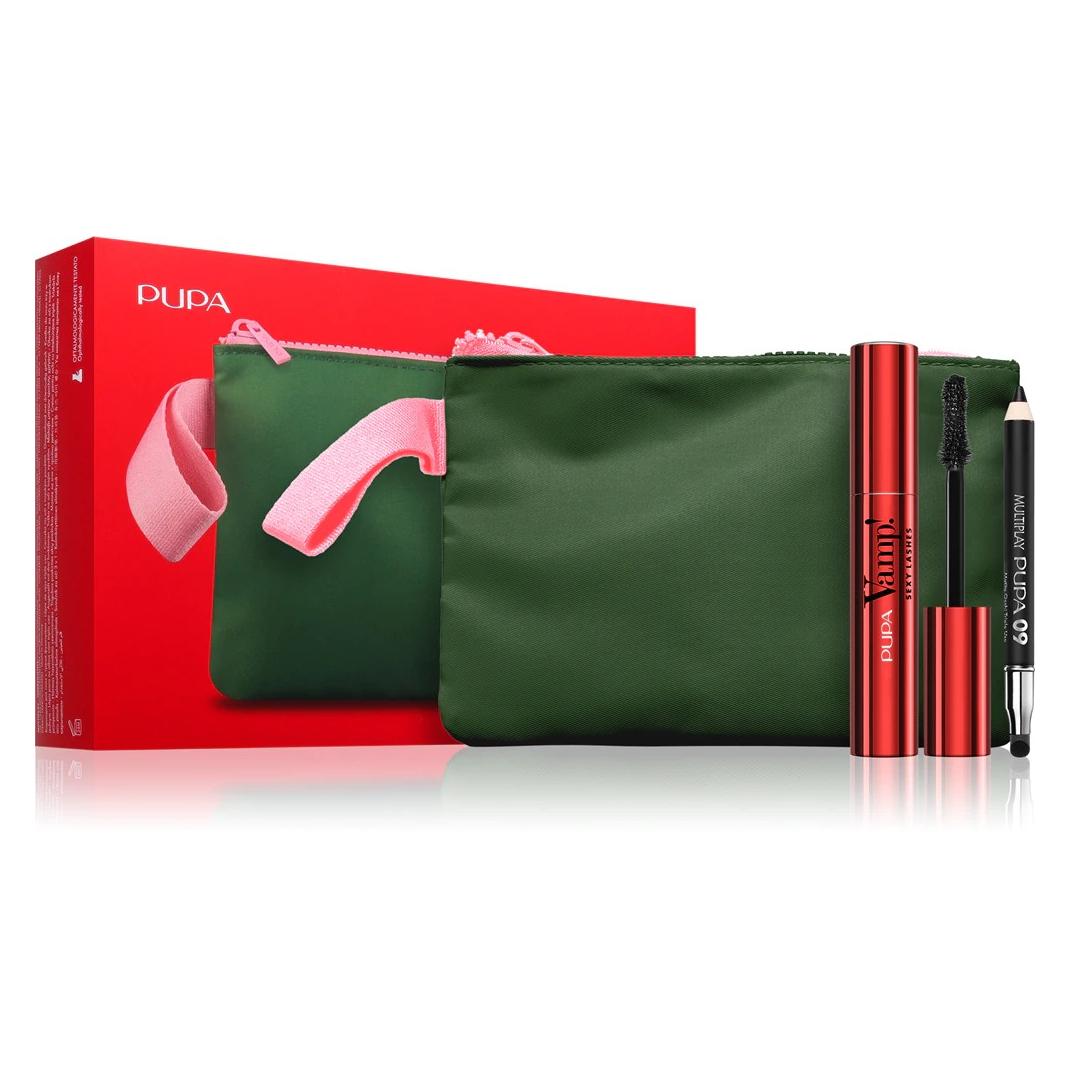
Pupa Milano Vamp-Geschenkset Sexy Wimpern - Perfekt, um dein Augen-Make-up zu verschönern (Künstliche Wimpern) (53481361)Pupa Milano Vamp-Geschenkset Sexy Wimpern - Perfekt, um dein Augen-Make-up zu verschönern (Künstliche Wimpern) (53481361)14,50 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
PIERRE FABRE DERMO KOSMETIK GmbH Avene Augen-make-up Entferner Wasserfest Flüss. 08104984Anwendungsgebiet von Avene Augen-make-up Entferner Wasserfest Flüss.Der Avène Augen-Make-up-Entferner für wasserfestes Augen-Make-up entfernt sanft Make-up, beruhigt die Haut und ist besonders für empfindliche Augen, KontaktlinsenträgerInnen und gereizte Augenlider geeignet. Das gründliche Entfernen des Augen-Make-ups am Abend ist unerlässlich, um die strahlenden, schönen Augen zu bewahren. Die Haut um die Augenpartie ist besonders empfindlich und Make-up-Reste können die Haut um die Augen und das Bindegewebe reizen. Deshalb ist es wichtig zum Abschminken ein Reinigungsprodukt zu verwenden, das speziell für die empfindliche Augenpartie (und KontaktlinsenträgerInnen) entwickelt wurde. Es sollte sanft zur Haut sein, aber auch effektiv das Augen-Make-up entfernen. Die milde Zwei-Phasen-Schütteltextur entfernt sanft und zugleich effektiv wasserfestes Augen-Make-up, reduziert den Wimpernverlust und stärkt dadurch die Wimpern. Sie hinterlässt ein angenehmes, geschmeidiges Hautgefühl. Ohne Duftstoffe. Avène bietet für wasserlösliches und wasserfestes Augen-Make-up das passende Reinigungsprodukt. Die Avène Reinigungen stehen für sanfte und besonders verträgliche Formulierungen, auf Basis des einzigartigen Avène Thermalwassers.Wirkungsweise von Avene Augen-make-up Entferner Wasserfest Flüss.Der Augen-Make-up-Entferner für wasserfestes Augen-Make-up enthält eine milde Zwei-Phasen-Schütteltextur bestehend aus einer Öl- und Wasser-Phase: Öl-Phase (Emollienzien), die wasserfestes Make-up effektiv löst und die Haut geschmeidig macht. Isotonische Wasser-Phase mit einer Salzkonzentration ähnlich die der Tränen für eine gute Augenverträglichkeit und zur Entfernung der öligen Rückstände. Avène Thermalwasser wirkt hautberuhigend, reizlindernd und entzündungshemmend. Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe (nach INCI) von Avene Augen-make-up Entferner Wasserfest Flüss.: WATER (AQUA). AVENE THER49,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
Ähnliche Suchbegriffe für Syndication-Feeds
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf, Paula: Paulas Make-up-MasterclassPaulas Make-up-Masterclass , Lernen von einer der erfolgreichsten Influencerinnen Österreichs: Basics für den Alltag, ausgefallene Tutorials und exklusive Looks, mit denen man bei jeder Gelegenheit den perfekten Ton trifft. Sechs Millionen Follower in den Sozialen Medien können nicht irren. Paula Wolf zeigt Selbstverwirklichung mit Pinsel, Puder, Blush und Lippenstift. , Kabel & Drähte > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 20231021, Produktform: Leinen, Autoren: Wolf, Paula, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 240, Keyword: Anleitung; Beauty; Fasching; Halloween; Instagram; Look; Party; Schminke; Social Media; Style; TikTok; Tutorial; Wild, Fachschema: Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege, Fachkategorie: Kosmetik, Haare und Beauty, Warengruppe: TB/Schönheit/Kosmetik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 178, Höhe: 24, Gewicht: 808, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Pflege unter Make Up?
Welche Pflege unter Make Up? Es ist wichtig, die Haut vor dem Auftragen von Make-up gut zu pflegen, um ein ebenmäßiges und langanhaltendes Ergebnis zu erzielen. Dazu gehört eine gründliche Reinigung, das Auftragen einer Feuchtigkeitscreme und eventuell eines Primers, um die Haut zu glätten und Unebenheiten auszugleichen. Außerdem ist es ratsam, eine geeignete Foundation zu wählen, die zum Hauttyp passt und die Haut nicht austrocknet. Denken Sie auch daran, Ihr Make-up am Ende des Tages gründlich zu entfernen, um die Haut zu pflegen und Unreinheiten vorzubeugen. **
-
Was ist Kosmetik-Make-up für Frauen?
Kosmetik-Make-up für Frauen ist eine Art von Schönheitsprodukten, die verwendet werden, um das Aussehen des Gesichts zu verbessern oder zu verändern. Es umfasst Produkte wie Foundation, Concealer, Rouge, Lidschatten, Mascara und Lippenstift, die verwendet werden, um die Haut zu glätten, Unreinheiten zu verdecken, die Augen zu betonen und die Lippen zu färben. Kosmetik-Make-up kann verwendet werden, um einen natürlichen Look zu erzielen oder um dramatische Effekte zu erzielen, je nach Vorlieben und Anlässen. **
-
Welches Make up bei empfindlichen Augen?
Welches Make-up bei empfindlichen Augen? Bei empfindlichen Augen ist es wichtig, Make-up-Produkte zu wählen, die hypoallergen und frei von reizenden Inhaltsstoffen sind. Produkte, die für empfindliche Augen geeignet sind, enthalten oft keine Duftstoffe, Parabene oder andere potenziell reizende Substanzen. Es ist auch ratsam, auf wasserbasiertes Make-up zurückzugreifen, da ölbasierte Produkte die Augen reizen können. Zudem sollte darauf geachtet werden, dass die Produkte dermatologisch getestet und für empfindliche Augen zugelassen sind. Es kann auch hilfreich sein, vor dem Kauf eines neuen Make-up-Produkts eine Patch-Testung durchzuführen, um sicherzustellen, dass es keine Reaktionen hervorruft. **
-
Welches Augen Make up bei schlupflidern?
Welches Augen Make-up bei Schlupflidern? Bei Schlupflidern empfiehlt es sich, helle Lidschattenfarben zu verwenden, um die Augen optisch zu vergrößern. Zudem sollte man auf wasserfeste Mascara setzen, um ein Verschmieren zu verhindern. Ein guter Trick ist auch, den Lidstrich etwas dicker zu ziehen, um die Schlupflider zu kaschieren. Außerdem kann man mit Highlighter unter den Augenbrauen und in den Augenwinkeln zusätzliche Akzente setzen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.